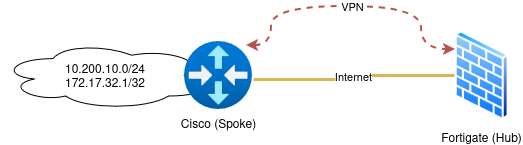
Dialup VPN Cisco (Spoke) zu Fortigate (Hub)

Voraussetzungen und Ziel Ziel dieses Setups ist es, einen Cisco Router als Spoke per VPN an eine Fortigate (Hub) anzuschalten. Dies soll unabhängig vom Internetzugang des Spokes möglichst immer funktionieren, d.h. auch wenn dieser eine dynamische IPv4 WAN-Adresse hat und auch, wenn der Router hinter einem Internetzugang mit CGNAT hängt. Letzteres ist beispielsweise bei Mobilfunkzugängen die Regel. Da reines GRE nicht CGNAT-fähig ist, wird der Tunnel mit IPSEC geschützt, sodass die Tunnelverbindung über in UDP enkapsuliert wird. Das funktioniert dann auch mit CGNAT. ...

21. September 2026 · 3 Minuten · 611 Wörter

Fortigate Sniffer benutzen

Sofern die Option Packet Capture im Menü der Fortigate nicht erscheint, kann man den Sniffer mit folgendem Link direkt aufrufen: https://[ IP_der_Fortigate ]/ng/page/p/firewall/sniffer/ Alternativ lässt sich auch via CLI sniffen, allerdings bekommt man dann kein schönes .pcap File heraus. Der Befehl dazu lautet: diagnose sniffer packet < interface > [ filter ] < interface >: das Interface, auf dem man sniffen möchte, “any” für alle, [ filter ] : optionale Angabe von Filtern, um die Ausgabe übersichtlich zu halten

27. März 2018 · 1 Minute · 79 Wörter

Interface Statistiken und Counter auf Fortigate anzeigen

Befehle zum Anzeigen von Interface Statistiken und Countern, die im Webinterface nicht ersichtlich sind: FORTIGATE $ diagnose hardware deviceinfo nic wan1 Description :FortiASIC NP6LITE Adapter Driver Name :FortiASIC NP6LITE Driver Board :60E lif id :0 lif oid :64 netdev oid :64 Current_HWaddr 00:09:0f:09:00:0b Permanent_HWaddr 90:6c:ac:83:03:0c ========== Link Status ========== Admin :up netdev status :up autonego_setting:1 link_setting :1 speed_setting :10 duplex_setting :0 Speed :1000 Duplex :Full link_status :Up ============ Counters =========== Rx Pkts :36428274 Rx Bytes :6792635983 Tx Pkts :29185072 Tx Bytes :6688201216 Host Rx Pkts :10311110 Host Rx Bytes :926889908 Host Tx Pkts :762663 Host Tx Bytes :485948600 Host Tx dropped :0 FORTIGATE $ diagnose netlink interface list wan1 if=wan1 family=00 type=1 index=3 mtu=1500 link=0 master=0 ref=23 state=off start fw_flags=0 flags=up broadcast run promsic allmulti multicast Qdisc=mq hw_addr=00:09:0f:09:00:0b broadcast_addr=ff:ff:ff:ff:ff:ff stat: rxp=37609605 txp=30368016 rxb=7052881542 txb=6949493299 rxe=0 txe=0 rxd=175071 txd=0 mc=0 collision=0 re: rxl=0 rxo=0 rxc=0 rxf=0 rxfi=0 rxm=0 te: txa=0 txc=0 txfi=0 txh=0 txw=0 misc rxc=0 txc=0 input_type=0 state=3 arp_entry=0 refcnt=23 rxe/txe = Errors rxd/txd = Drops

9. Februar 2017 · 1 Minute · 166 Wörter